企业园区网络架构:PVST+ / HSRP / OSPF 综合实践
企业骨干网络架构设计与实现报告
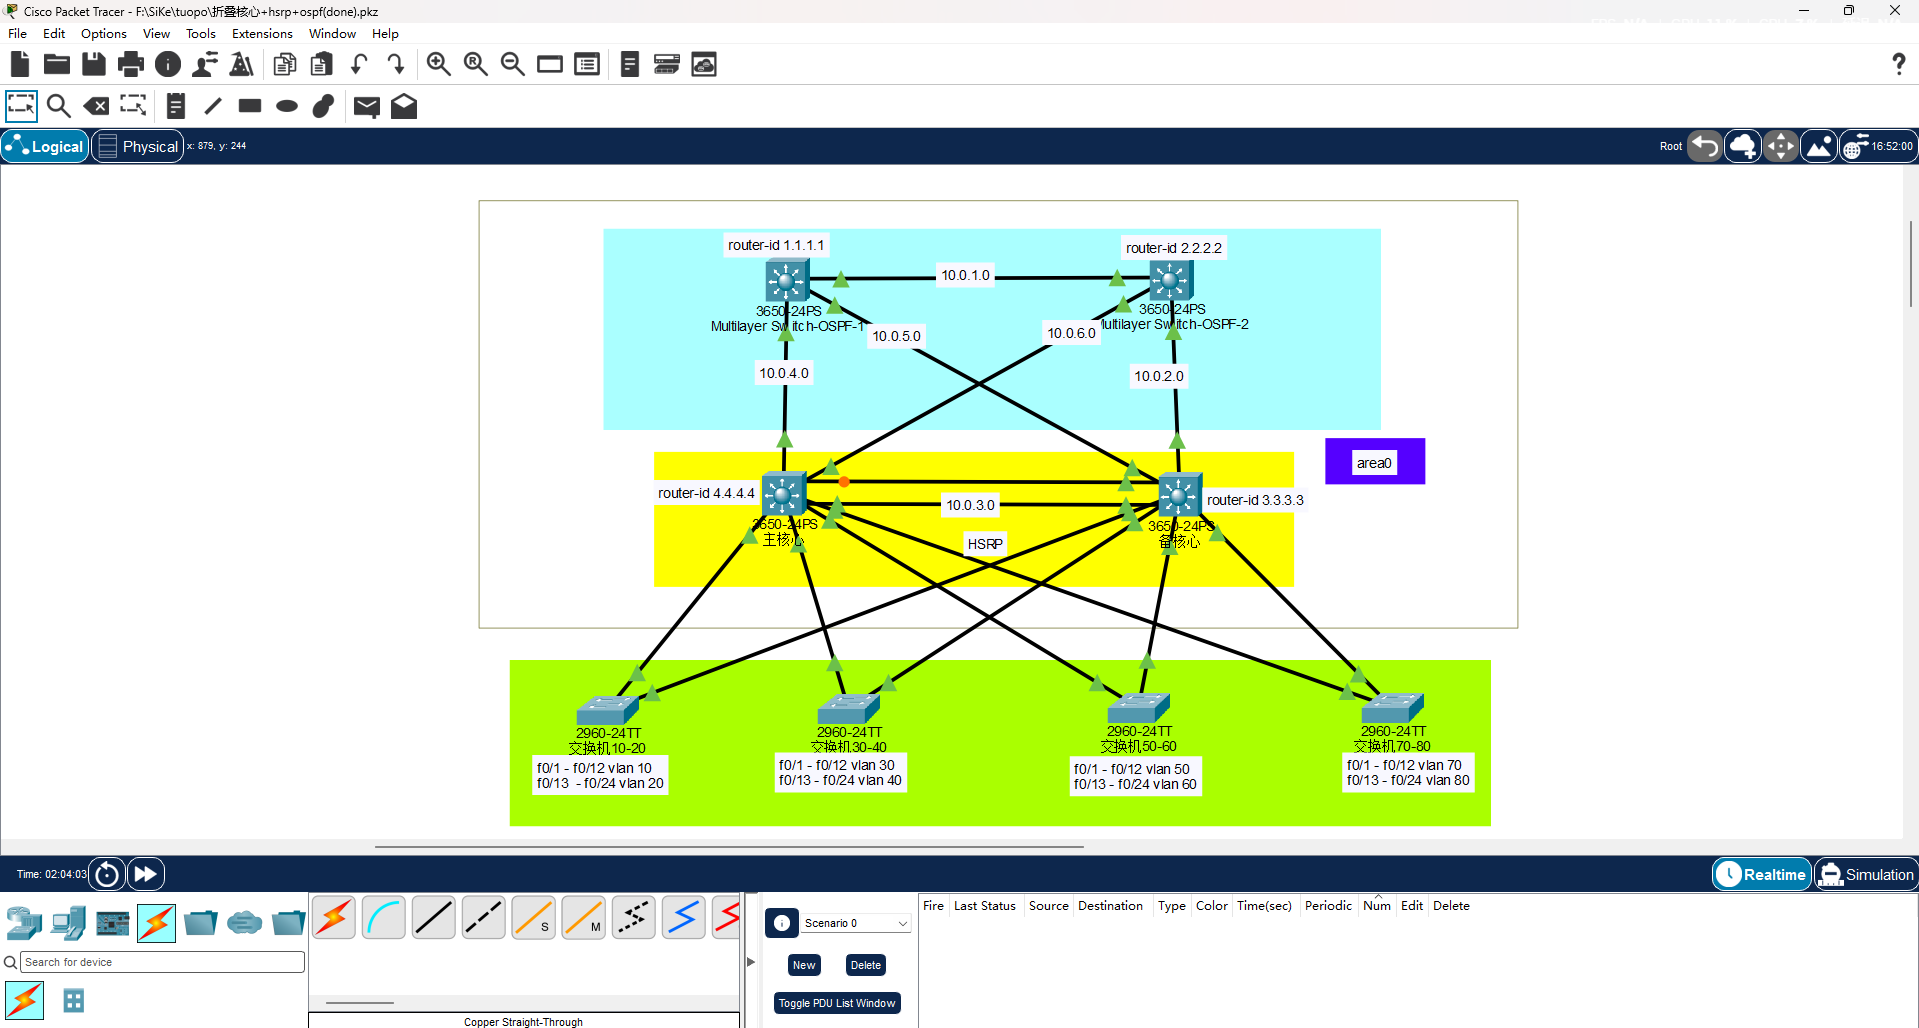
基于 Cisco Packet Tracer 构建一套中小型企业园区骨干网络。采用折叠核心(Collapsed Core)架构,通过 PVST+ 实现二层负载均衡、HSRP 实现网关冗余、OSPF 实现三层互通与流量工程,并记录从二层互联改为三层互联的关键优化过程。
一、实验背景与架构概述
1.1 设计目标
构建一套具备以下能力的企业园区骨干网络:
- 二层防环 + 负载均衡:不同 VLAN 流量走不同核心上行,避免单侧链路拥塞
- 网关冗余:任意一台核心宕机,终端无需改配置即可继续通信
- 三层互通:通过 OSPF 实现全网路由可达
- 流量工程:主备链路通过 Cost 值区分,主链路故障时自动切换
1.2 架构分层
网络采用三层逻辑结构:
| 层级 | 设备 | 角色 |
|---|---|---|
| 接入层 | 4 台 Cisco 2960 | 终端接入,VLAN 划分 |
| 折叠核心层 | 2 台 Cisco 3560 | 全网网关 + 三层边界 |
| 纯核心层 | 2 台 Cisco 3560/3650 | 纯路由转发 |
折叠核心(Collapsed Core) 的含义:将传统架构中的核心层与汇聚层功能合并部署,减少设备层级,适合中小型企业园区。
1.3 物理拓扑
        接入层                 折叠核心层                纯核心层
   ┌─────────────┐        ┌──────────────┐        ┌──────────────┐
   │ Switch0     │        │              │        │              │
   │ VLAN 10/20  │────────┤              │        │   OSPF-1     │
   ├─────────────┤        │  Master-core │────────│              │
   │ Switch1     │        │              │        │              │
   │ VLAN 30/40  │────────┤              │        └──────────────┘
   ├─────────────┤        │              │                │
   │ Switch2     │        │              │        ┌──────────────┐
   │ VLAN 50/60  │────────┤              │        │              │
   ├─────────────┤        │  Back-core   │────────│   OSPF-2     │
   │ Switch3     │        │              │        │              │
   │ VLAN 70/80  │────────┤              │        └──────────────┘
└─────────────┘ └──────────────┘链路互联说明:
- 接入层 → 折叠核心:双上行,Trunk 链路
- 折叠核心之间:横向互联(G1/0/7),三层路由口
- 折叠核心 → 纯核心:交叉互联(G1/0/6 和 G1/0/8),三层路由口
1.4 VLAN 规划
接入层每台交换机划分 2 个业务 VLAN,共 8 个:
| 交换机 | VLAN | 用途 |
|---|---|---|
| Switch0 | VLAN 10 / 20 | 业务部门 A / B |
| Switch1 | VLAN 30 / 40 | 业务部门 C / D |
| Switch2 | VLAN 50 / 60 | 业务部门 E / F |
| Switch3 | VLAN 70 / 80 | 业务部门 G / H |
二、关键技术部署
2.1 二层防环与负载均衡(PVST+)
全网运行 PVST+(Per-VLAN Spanning Tree Plus),通过手动指定不同 VLAN 的 STP 根桥,实现二层流量的负载均衡。
| 设备 | 作为根桥的 VLAN |
|---|---|
| Master-core(左) | VLAN 10, 30, 50, 70 |
| Back-core(右) | VLAN 20, 40, 60, 80 |
因为思科模拟器的iOS没有支持MSTP生成树协议,所以用原有的生成树协议更改了逻辑替代并实现负载均衡功能。
效果:不同 VLAN 的二层流量分别走左、右核心上行,避免单侧链路拥塞。
关键命令:
spanning-tree mode pvst
spanning-tree vlan 10,30,50,70 root primary
2.2 网关冗余(HSRP)
在两台折叠核心交换机上部署 HSRP(热备份路由协议),为每个业务 VLAN 提供统一的虚拟网关 IP。
| 设备 | HSRP Active 的 VLAN |
|---|---|
| Master-core(左) | VLAN 10, 30, 50, 70 |
| Back-core(右) | VLAN 20, 40, 60, 80 |
效果:任意一台核心宕机,另一台自动接管虚拟 IP,终端无需更改网关配置,中断时间控制在秒级。
关键命令:
interface vlan 10
 ip address 10.0.10.252 255.255.255.0
 standby 10 ip 10.0.10.254
 standby 10 priority 150
 standby 10 preempt
2.3 动态路由与流量工程(OSPF)
全网运行 OSPF 单区域(Area 0),实现三层互通。
邻居建立原则:
- OSPF 邻居仅建立在物理三层路由口(G1/0/6、G1/0/7、G1/0/8)
- 所有业务 VLAN 的 SVI 接口配置为 passive-interface,防止 OSPF 在二层网络中误建邻居,杜绝路由环路
Cost 流量工程:
| 链路 | Cost | 角色 |
|---|---|---|
| 横向主链路 G1/0/7 | 1(默认) | 主路径 |
| 交叉备份链路 G1/0/6、G1/0/8 | 1000 | 备份路径 |
效果:正常流量走横向主链路;主链路故障时,OSPF 自动收敛,启用高 Cost 的交叉备份链路。
三、关键配置变更与优化记录
变更一:黄蓝互联口从二层改为三层路由口
变更前:折叠核心与纯核心之间使用 Trunk 二层链路,导致 STP 在跨区域链路上运行,产生次优路径和阻塞。
变更后:将互联接口全部配置为 no switchport,配置独立的互联 IP 网段(如 10.0.3.0/30、10.0.6.0/30)。
效果:
- 彻底隔离二层广播域
- OSPF 邻居直接建立在物理链路上
- 网络收敛速度大幅提升
变更二:在备核心上冗余宣告对方 VLAN 网段
变更前:
- 主交换机只宣告 VLAN 10, 30, 50, 70
- 备核心只宣告 VLAN 20, 40, 60, 80
- 问题:主交换机宕机时,上层核心无法学到 VLAN 10 的路由,形成路由黑洞
变更后:
- 主交换机额外宣告 VLAN 20, 40, 60, 80,但将连接核心层的接口 Cost 设为 1000
- 备核心同理
效果:实现"主网关宣告为主,备网关宣告为辅"的冗余机制,彻底解决单点故障导致的路由黑洞问题。
四、完整配置命令清单
使用说明:
- 请按顺序在对应设备上执行
- 接入层 4 台交换机配置逻辑相同,仅 VLAN 号和端口范围不同
- 折叠核心两台配置逻辑完全对称(主备互换)
- 纯核心两台只需配置三层互联口和 OSPF
4.1 接入层交换机(4 台 2960)
Switch0(VLAN 10 / 20):
enable
configure terminal
hostname Switch0

! 1. 创建 VLAN
vlan 10
 name VLAN10
vlan 20
 name VLAN20
exit

! 2. 端口划入 VLAN
interface range fastEthernet 0/1 - 12
 switchport mode access
 switchport access vlan 10
exit

interface range fastEthernet 0/13 - 24
 switchport mode access
 switchport access vlan 20
exit

! 3. 上联 Trunk 口
interface range gigabitEthernet 0/1 - 2
 switchport mode trunk
 switchport trunk allowed vlan all
 no shutdown
exit

! 4. 管理 SVI(可选)
interface vlan 10
 ip address 10.0.10.1 255.255.255.0
 no shutdown
exit

! 5. 默认网关指向 HSRP 虚拟 IP
ip default-gateway 10.0.10.254

end
write memory
Switch1 / Switch2 / Switch3:配置逻辑与 Switch0 相同,只需替换以下内容:
| 设备 | VLAN | 管理 IP | 默认网关 |
|---|---|---|---|
| Switch1 | 30 / 40 | 10.0.30.1 | 10.0.30.254 |
| Switch2 | 50 / 60 | 10.0.50.1 | 10.0.50.254 |
| Switch3 | 70 / 80 | 10.0.70.1 | 10.0.70.254 |
4.2 折叠核心交换机(2 台 3560)
主核心(左侧,Router-ID 4.4.4.4):
enable
configure terminal
hostname Master-core
ip routing

! ==========================================
! 1. 配置 VLAN
! ==========================================
vlan 10
vlan 20
vlan 30
vlan 40
vlan 50
vlan 60
vlan 70
vlan 80
exit

! ==========================================
! 2. 配置 STP 根桥(VLAN 10,30,50,70 为主根)
! ==========================================
spanning-tree mode pvst
spanning-tree vlan 10,30,50,70 root primary

! ==========================================
! 3. 配置 HSRP 网关
! ==========================================
#配置SVI不用no switchport开启三层功能

! --- 主网关(VLAN 10,30,50,70)---
interface vlan 10
 ip address 10.0.10.252 255.255.255.0
 standby 10 ip 10.0.10.254
 standby 10 priority 150
 standby 10 preempt
 no shutdown
exit

interface vlan 30
 ip address 10.0.30.252 255.255.255.0
 standby 30 ip 10.0.30.254
 standby 30 priority 150
 standby 30 preempt
 no shutdown
exit

interface vlan 50
 ip address 10.0.50.252 255.255.255.0
 standby 50 ip 10.0.50.254
 standby 50 priority 150
 standby 50 preempt
 no shutdown
exit

interface vlan 70
 ip address 10.0.70.252 255.255.255.0
 standby 70 ip 10.0.70.254
 standby 70 priority 150
 standby 70 preempt
 no shutdown
exit

! --- 备网关(VLAN 20,40,60,80)---
interface vlan 20
 ip address 10.0.20.252 255.255.255.0
 standby 20 ip 10.0.20.254
 no shutdown
exit

interface vlan 40
 ip address 10.0.40.252 255.255.255.0
 standby 40 ip 10.0.40.254
 no shutdown
exit

interface vlan 60
 ip address 10.0.60.252 255.255.255.0
 standby 60 ip 10.0.60.254
 no shutdown
exit

interface vlan 80
 ip address 10.0.80.252 255.255.255.0
 standby 80 ip 10.0.80.254
 no shutdown
exit

! ==========================================
! 4. 三层物理互联口
! ==========================================
interface gigabitEthernet 1/0/6
 no switchport
 ip address 10.0.4.1 255.255.255.252
 no shutdown
exit

interface gigabitEthernet 1/0/7
 no switchport
 ip address 10.0.3.1 255.255.255.252
 no shutdown
exit

interface gigabitEthernet 1/0/8
 no switchport
 ip address 10.0.6.1 255.255.255.252
 ip ospf cost 1000
 no shutdown
exit

! ==========================================
! 5. 配置 OSPF
! ==========================================
router ospf 1
 router-id 4.4.4.4

 ! 宣告互联段
 network 10.0.3.0 0.0.0.3 area 0
 network 10.0.4.0 0.0.0.3 area 0
 network 10.0.6.0 0.0.0.3 area 0

 ! 宣告全部业务网段(包含自己和对方的)
 network 10.0.10.0 0.0.0.255 area 0
 network 10.0.20.0 0.0.0.255 area 0
 network 10.0.30.0 0.0.0.255 area 0
 network 10.0.40.0 0.0.0.255 area 0
 network 10.0.50.0 0.0.0.255 area 0
 network 10.0.60.0 0.0.0.255 area 0
 network 10.0.70.0 0.0.0.255 area 0
 network 10.0.80.0 0.0.0.255 area 0

 ! 所有 SVI 设为被动接口
 passive-interface vlan 10
 passive-interface vlan 20
 passive-interface vlan 30
 passive-interface vlan 40
 passive-interface vlan 50
 passive-interface vlan 60
 passive-interface vlan 70
 passive-interface vlan 80
exit

end
write memory
备核心(右侧,Router-ID 3.3.3.3):
enable
configure terminal
hostname Back-core
ip routing

! ==========================================
! 1. 配置 VLAN
! ==========================================
vlan 10
vlan 20
vlan 30
vlan 40
vlan 50
vlan 60
vlan 70
vlan 80
exit

! ==========================================
! 2. 配置 STP 根桥(VLAN 20,40,60,80 为主根)
! ==========================================
spanning-tree mode pvst
spanning-tree vlan 20,40,60,80 root primary

! ==========================================
! 3. 配置 HSRP 网关
! ==========================================

! --- 主网关(VLAN 20,40,60,80)---
interface vlan 20
 ip address 10.0.20.253 255.255.255.0
 standby 20 ip 10.0.20.254
 standby 20 priority 150
 standby 20 preempt
 no shutdown
exit

interface vlan 40
 ip address 10.0.40.253 255.255.255.0
 standby 40 ip 10.0.40.254
 standby 40 priority 150
 standby 40 preempt
 no shutdown
exit

interface vlan 60
 ip address 10.0.60.253 255.255.255.0
 standby 60 ip 10.0.60.254
 standby 60 priority 150
 standby 60 preempt
 no shutdown
exit

interface vlan 80
 ip address 10.0.80.253 255.255.255.0
 standby 80 ip 10.0.80.254
 standby 80 priority 150
 standby 80 preempt
 no shutdown
exit

! --- 备网关(VLAN 10,30,50,70)---
interface vlan 10
 ip address 10.0.10.253 255.255.255.0
 standby 10 ip 10.0.10.254
 no shutdown
exit

interface vlan 30
 ip address 10.0.30.253 255.255.255.0
 standby 30 ip 10.0.30.254
 no shutdown
exit

interface vlan 50
 ip address 10.0.50.253 255.255.255.0
 standby 50 ip 10.0.50.254
 no shutdown
exit

interface vlan 70
 ip address 10.0.70.253 255.255.255.0
 standby 70 ip 10.0.70.254
 no shutdown
exit

! ==========================================
! 4. 三层物理互联口
! ==========================================
interface gigabitEthernet 1/0/6
 no switchport
 ip address 10.0.2.1 255.255.255.252
 no shutdown
exit

interface gigabitEthernet 1/0/7
 no switchport
 ip address 10.0.3.2 255.255.255.252
 no shutdown
exit

interface gigabitEthernet 1/0/8
 no switchport
 ip address 10.0.5.1 255.255.255.252
 ip ospf cost 1000
 no shutdown
exit

! ==========================================
! 5. 配置 OSPF
! ==========================================
router ospf 1
 router-id 3.3.3.3

 ! 宣告互联段
 network 10.0.2.0 0.0.0.3 area 0
 network 10.0.3.0 0.0.0.3 area 0
 network 10.0.5.0 0.0.0.3 area 0

 ! 宣告全部业务网段
 network 10.0.10.0 0.0.0.255 area 0
 network 10.0.20.0 0.0.0.255 area 0
 network 10.0.30.0 0.0.0.255 area 0
 network 10.0.40.0 0.0.0.255 area 0
 network 10.0.50.0 0.0.0.255 area 0
 network 10.0.60.0 0.0.0.255 area 0
 network 10.0.70.0 0.0.0.255 area 0
 network 10.0.80.0 0.0.0.255 area 0

 ! 所有 SVI 设为被动接口
 passive-interface vlan 10
 passive-interface vlan 20
 passive-interface vlan 30
 passive-interface vlan 40
 passive-interface vlan 50
 passive-interface vlan 60
 passive-interface vlan 70
 passive-interface vlan 80
exit

end
write memory
4.3 纯核心交换机(2 台 3560/3650)
OSPF-1(左侧,Router-ID 1.1.1.1):
enable
configure terminal
hostname OSPF-1
ip routing

! 1. 三层物理互联口
interface gigabitEthernet 1/0/1
 no switchport
 ip address 10.0.1.1 255.255.255.252
 no shutdown
exit

interface gigabitEthernet 1/0/2
 no switchport
 ip address 10.0.4.2 255.255.255.252
 no shutdown
exit

interface gigabitEthernet 1/0/3
 no switchport
 ip address 10.0.5.2 255.255.255.252
 no shutdown
exit

! 2. 配置 OSPF(只宣告互联段)
router ospf 1
 router-id 1.1.1.1
 network 10.0.1.0 0.0.0.3 area 0
 network 10.0.4.0 0.0.0.3 area 0
 network 10.0.5.0 0.0.0.3 area 0
exit

end
write memory
OSPF-2(右侧,Router-ID 2.2.2.2):
enable
configure terminal
hostname OSPF-2
ip routing

! 1. 三层物理互联口
interface gigabitEthernet 1/0/1
 no switchport
 ip address 10.0.1.2 255.255.255.252
 no shutdown
exit

interface gigabitEthernet 1/0/2
 no switchport
 ip address 10.0.2.2 255.255.255.252
 no shutdown
exit

interface gigabitEthernet 1/0/3
 no switchport
 ip address 10.0.6.2 255.255.255.252
 no shutdown
exit

! 2. 配置 OSPF(只宣告互联段)
router ospf 1
 router-id 2.2.2.2
 network 10.0.1.0 0.0.0.3 area 0
 network 10.0.2.0 0.0.0.3 area 0
 network 10.0.6.0 0.0.0.3 area 0
exit

end
write memory说明:纯核心交换机无需宣告业务 VLAN 网段,业务网段由折叠核心宣告,纯核心只负责互联段的路由转发。
五、PC 端 IP 配置参考
| PC 所属 VLAN | IP 地址范围 | 子网掩码 | 默认网关(HSRP 虚拟 IP) |
|---------|-------------------------|---------------|---------- --|
| VLAN 10 | 10.0.10.2 – 10.0.10.100 | 255.255.255.0 | 10.0.10.254 |
| VLAN 20 | 10.0.20.2 – 10.0.20.100 | 255.255.255.0 | 10.0.20.254 |
| VLAN 30 | 10.0.30.2 – 10.0.30.100 | 255.255.255.0 | 10.0.30.254 |
| VLAN 40 | 10.0.40.2 – 10.0.40.100 | 255.255.255.0 | 10.0.40.254 |
| VLAN 50 | 10.0.50.2 – 10.0.50.100 | 255.255.255.0 | 10.0.50.254 |
| VLAN 60 | 10.0.60.2 – 10.0.60.100 | 255.255.255.0 | 10.0.60.254 |
| VLAN 70 | 10.0.70.2 – 10.0.70.100 | 255.255.255.0 | 10.0.70.254 |
| VLAN 80 | 10.0.80.2 – 10.0.80.100 | 255.255.255.0 | 10.0.80.254 |
PC 端配置要点:
- IP 地址在对应网段的可用范围内
- 子网掩码统一
255.255.255.0 - 默认网关填 HSRP 虚拟 IP(不是某台核心的物理 IP)
六、验证命令汇总
| 验证目标 | 命令 | 执行设备 |
|---|---|---|
| 查看 OSPF 邻居 | show ip ospf neighbor | 所有三层交换机 |
| 查看 OSPF 路由表 | show ip route ospf | 所有三层交换机 |
| 查看 HSRP 状态 | show standby brief | 主交换机、备核心 |
| 查看 STP 根桥 | show spanning-tree vlan 10 | 主交换机、备核心 |
| 查看接口 Cost | show ip ospf interface brief | 主交换机、备核心 |
| 查看 Trunk 状态 | show interfaces trunk | 接入层交换机 |
验证要点
1. 验证 OSPF 邻居
在任意三层交换机上执行 show ip ospf neighbor,应看到所有直连的三层邻居状态为 FULL。
2. 验证 HSRP 主备
- 在 Master-core 上执行
show standby brief,VLAN 10/30/50/70 应显示Active,VLAN 20/40/60/80 应显示Standby - 在 Back-core 上执行,结果相反
3. 验证 STP 根桥
在 Master-core 上执行 show spanning-tree vlan 10,应显示 This bridge is the root。
4. 验证流量工程
在 Master-core 上执行 show ip ospf interface brief,G1/0/8 的 Cost 应为 1000。
5. 故障演练
- 断开 Master-core 上行链路,观察 OSPF 是否自动切换到备份链路
- 关闭 Master-core,观察 HSRP 是否自动切到 Back-core,终端通信是否中断
七、设计要点总结
| 设计点 | 技术手段 | 解决的问题 |
|---|---|---|
| 二层防环 | PVST+ | 避免物理环路导致广播风暴 |
| 二层负载均衡 | STP 根桥手动指定 | 避免单侧链路拥塞 |
| 网关冗余 | HSRP | 核心宕机时终端网关不断 |
| 三层互通 | OSPF Area 0 | 全网路由可达 |
| 防路由环路 | SVI 设为 passive-interface | 防止 OSPF 在二层误建邻居 |
| 流量工程 | OSPF Cost 调整 | 主备链路自动切换 |
| 跨区域隔离 | 三层路由口替代 Trunk | 消除 STP 跨区域次优路径 |
| 路由黑洞防护 | 备核心冗余宣告对方网段 | 核心单点故障时路由可达 |
评论已关闭